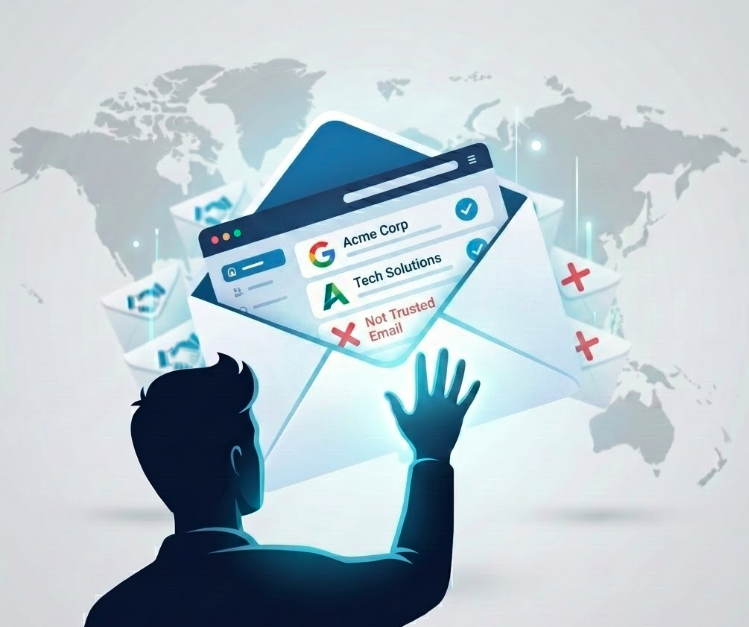
Depuis des années, le BIMI (Brand Indicators for Message Identification) est présenté comme un avantage concurrentiel : il permet aux marques d’afficher des logos certifiés dans les boîtes de réception, de renforcer la confiance et de se démarquer visuellement.
Ce point de vue reste valable. Mais il commence à s’avérer insuffisant.
Le fait marquant de 2026 est le suivant : le BIMI passe progressivement du statut d’atout facultatif à celui d’infrastructure de confiance incontournable.
Non, Gmail n’a pas officiellement déclaré que le BIMI était obligatoire.
Mais quand on examine les dernières évolutions de Gmail, Yahoo et Microsoft, ainsi que les tendances générales en matière d’authentification des e-mails, la direction à suivre apparaît de plus en plus clairement :
L’écosystème évolue vers une confiance visible et garantie envers l’expéditeur, et BIMI en est la suite logique.
1. Le changement est déjà en marche : l’authentification n’est plus facultative
Les exigences imposées par Google et Yahoo aux grands expéditeurs ont profondément bouleversé le marché.
Depuis 2024, les grands expéditeurs sont tenus de mettre en œuvre les protocoles SPF, DKIM et DMARC, tandis que Google a considérablement renforcé l’application de ces règles fin 2025, en mettant en place un filtrage plus strict et en imposant des sanctions au niveau SMTP pour le trafic non conforme.
C’est important, car BIMI repose précisément sur ces fondements :
- SPF / DKIM
- Alignement DMARC
- Application de la norme DMARC (
quarantineoureject) - Validation de l'identité de marque
En d’autres termes :
l’infrastructure sur laquelle repose le BIMI est déjà en passe de devenir la norme.
Une fois que les fournisseurs de messagerie auront uniformisé les procédures d’authentification, l’ajout d’une identité visible deviendra une évolution logique.
2. L’évolution de Gmail laisse penser que le BIMI est en passe de se généraliser
Google n’a cessé d’évoluer dans une seule et même direction :
- Exiger l'authentification de l'expéditeur
- Sanctionner le non-respect
- Récompenser les signes de confiance
- Améliorer les indicateurs de confiance destinés aux utilisateurs
L’écosystème des expéditeurs vérifiés de Gmail a déjà dépassé le stade des contrôles en arrière-plan :
- Prise en charge de BIMI,
- logos certifiés,
- et des indicateurs plus généraux de confiance envers la marque.
Une récente actualité de 2026 souligne également la prise en charge élargie par Gmail des certificats Common Mark (CMC), ce qui réduit les obstacles liés aux marques déposées qui limitaient auparavant leur adoption.
C’est un élément stratégique important :
Google semble vouloir rendre BIMI plus accessible, et non l’inverse.
Historiquement, lorsque Google assouplit les conditions d’accès à une technologie de confiance tout en renforçant les exigences imposées aux expéditeurs, son adoption s’accélère généralement.
Cela ne signifie pas que ce sera « obligatoire en vertu d’une politique » dès demain.
Cela signifie que cela deviendra « de plus en plus obligatoire sous la pression de l’écosystème ».
3. La même chose s’est produite avec le protocole HTTPS
Si cela vous semble familier, c’est normal.
Aux débuts du Web :
- Le protocole SSL/TLS était facultatif,
- puis a recommandé,
- puis récompensé,
- c'est-à-dire ce à quoi on pouvait s'attendre.
Techniquement, Google n’a jamais obligé tous les sites à adopter le protocole HTTPS du jour au lendemain.
Au contraire, il a :
- sites sécurisés certifiés,
- a mis en garde les utilisateurs contre celles qui ne sont pas sécurisées,
- et a progressivement modifié les attentes des utilisateurs.
BIMI semble suivre une voie similaire :
- aujourd'hui : un facteur de différenciation concurrentiel,
- demain : confiance, attente,
- Par la suite : une absence prolongée pourrait éveiller les soupçons.
Ce risque est d’autant plus élevé que le phishing, l’usurpation d’identité et l’usurpation de marque ne cessent de se multiplier.
4. BIMI apporte une solution à un problème de plus en plus préoccupant pour les fournisseurs de messagerie : le phishing
Les fournisseurs de messagerie ne s’intéressent pas vraiment aux logos.
Ce qui les intéresse, c’est :
- réduire le phishing,
- protéger les utilisateurs,
- renforcer la confiance,
- et d'identifier les expéditeurs légitimes.
Le BIMI contribue à ces quatre aspects.
Logos certifiés :
- rendre l'usurpation d'identité plus évidente,
- confirmer l'identité légitime de l'expéditeur,
- établir des repères de confiance visuelle,
- et contribuer à la formation des utilisateurs.
À mesure que les techniques d’hameçonnage gagnent en sophistication, les couches d’identité visibles prennent une importance stratégique croissante.
Cela fait de BIMI moins un simple atout marketing qu’un véritable mécanisme de lutte contre les abus intégré à la plateforme.
5. Pourquoi le faible taux d’adoption actuel est trompeur
Le taux d’adoption du BIMI reste relativement faible par rapport au nombre total de domaines, principalement pour les raisons suivantes :
- Le niveau de maturité de DMARC reste inégal,
- La configuration du SVG et du DNS peut s'avérer complexe,
- Les centres de fabrication par commande numérique (CFM) étaient autrefois coûteux,
- la responsabilité organisationnelle est fragmentée.
Mais il s’agit là de problèmes de mise en œuvre, et non de faiblesses structurelles.
Plusieurs évolutions récentes contribuent activement à réduire ces frictions :
- une adoption plus large du protocole DMARC,
- un meilleur outillage,
- Évolution de l'écosystème Gmail,
- Accessibilité du CMC,
- une prise de conscience accrue chez les professionnels du marketing et les équipes de sécurité.
Le faible taux d’adoption actuel pourrait s’apparenter à celui du protocole SSL à ses débuts :
ce n’est pas un signe de manque d’intérêt, mais plutôt le signe d’une mise sur le marché prématurée.
6. L’effet d’un « mandat informel » pourrait avoir plus d’importance qu’un mandat officiel
Il se peut que le BIMI ne devienne jamais « obligatoire » d’un point de vue juridique ou technique, au même titre que le SPF ou le DKIM.
Mais les pressions concrètes du marché peuvent créer une obligation de fait :
- adoptées par les grandes marques,
- les fournisseurs de messagerie préfèrent,
- les utilisateurs reconnaissent que,
- les inquiétudes liées au phishing s'intensifient,
- les concurrents suivent.
À ce stade, ne pas utiliser BIMI devient un inconvénient pour la réputation.
Cela vaut tout particulièrement pour :
- banques,
- SaaS,
- commerce électronique,
- santé,
- assurance,
- logiciels d'entreprise.
Dans les secteurs où la confiance est un enjeu crucial, on peut s’attendre à ce que l’identité visible de l’expéditeur devienne de plus en plus courante.
7. Que se passe-t-il lorsque les utilisateurs s’habituent aux logos certifiés ?
C’est peut-être là le facteur le plus important de tous.
Lorsque les utilisateurs voient à plusieurs reprises :
- logos officiels,
- expéditeurs vérifiés,
- une identité visuelle qui inspire confiance,
ils commencent à percevoir l’absence différemment.
Tout comme de nombreux utilisateurs hésitent désormais lorsque leur navigateur affiche le message « Non sécurisé », les utilisateurs de boîtes de réception pourraient de plus en plus se demander :
« Pourquoi cette marque n’affiche-t-elle pas son identité vérifiée ? »
Ce changement de comportement pourrait accélérer l’adoption du BIMI plus rapidement que les mesures politiques seules.
8. Les tendances chez Microsoft et dans l’écosystème au sens large ont également leur importance
Google n’est pas le seul à agir ainsi.
Microsoft a progressivement aligné ses normes relatives aux expéditeurs sur les tendances générales en matière d’authentification, tandis que Yahoo est depuis longtemps un fervent défenseur du BIMI.
Lorsque plusieurs grands fournisseurs de messagerie agissent de concert :
- l'authentification se normalise,
- la gouvernance des expéditeurs se durcit,
- et les couches d'identité sont de plus en plus susceptibles de s'uniformiser.
C’est ainsi que se forment les impératifs écosystémiques : progressivement, puis soudainement.
9. Implication stratégique : les précurseurs pourraient ne pas rester « précurseurs » très longtemps
Les marques qui mettent en œuvre BIMI aujourd’hui continuent de bénéficier des avantages suivants :
- une meilleure différenciation visuelle,
- résistance au phishing,
- une plus grande confiance,
- et un avantage concurrentiel.
Mais à mesure que le marché évolue, le BIMI pourrait passer du statut de « facteur
de différenciation avant-gardiste »
à celui d’« exigence de base
».
Cela signifie que le moment le plus propice pour agir stratégiquement est peut-être maintenant, avant que la situation ne revienne à la normale partout.
10. Ce en quoi croit Bimimi.io
Chez Bimimi.io, nous ne pensons pas que le BIMI prendra de l’importance « un jour ».
Nous pensons que le marché s’oriente déjà dans cette direction :
- les mesures d'authentification sont renforcées,
- la confiance prend une dimension visuelle,
- les fournisseurs de messagerie renforcent leurs normes,
- et les attentes des utilisateurs évoluent.
Le calendrier précis peut varier.
Mais la tendance est de plus en plus difficile à ignorer.
Conclusion : le BIMI n’est peut-être pas encore officiellement obligatoire, mais d’un point de vue stratégique, il s’oriente dans cette direction
L’avenir du BIMI ne dépendra peut-être pas d’une seule annonce politique.
Il dépendra peut-être des mêmes forces qui ont transformé le protocole HTTPS :
- mesures incitatives liées aux plateformes,
- psychologie de l'utilisateur,
- pression liée au phishing,
- et par nécessité concurrentielle.
Les marques qui attendent que le BIMI devienne « officiellement obligatoire » risquent de se rendre compte qu’elles ont déjà pris du retard.
Car dans le domaine de la confiance numérique, lorsqu’une pratique semble devenir incontournable…
les pionniers l’ont déjà adoptée depuis longtemps.
Principales sources d’informations sur les tendances :
- Évolution des mesures de lutte contre les expéditeurs de masse par Google et Yahoo (2024-2026)
- L'écosystème Gmail et les évolutions concernant BIMI et CMC (2025-2026)
- Évolution de l'écosystème de mise en œuvre de DMARC et BIMI
Découvrez l’avenir de la confiance dans les boîtes de réception sur Bimimi.io