Votre infrastructure BIMI est en place : enregistrement DNS publié, logo SVG hébergé, certificat VMC ou CMC obtenu. Et pourtant, votre logo n’apparaît toujours pas dans la boîte de réception de vos destinataires. Dans la grande majorité des cas, le coupable n’est pas le certificat ni le DNS — c’est la relation entre votre domaine d’envoi et votre plateforme email (ESP : Email Service Provider). La plupart des équipes IT qui déploient BIMI via un ESP comme SendGrid, Mailchimp ou Brevo sous-estiment un point critique : l’alignement DKIM. Sans lui, votre DMARC échoue, et sans DMARC enforced, BIMI ne s’affiche pas — quelle que soit la qualité de votre configuration par ailleurs. Voici ce que vous devez savoir et faire pour éviter ce piège.
1. L’alignement DKIM : le maillon critique que votre ESP peut briser
BIMI repose sur DMARC. Et DMARC exige qu’au moins l’un des deux mécanismes d’authentification — SPF ou DKIM — soit aligné avec le domaine visible dans le champ “From:” de l’email.
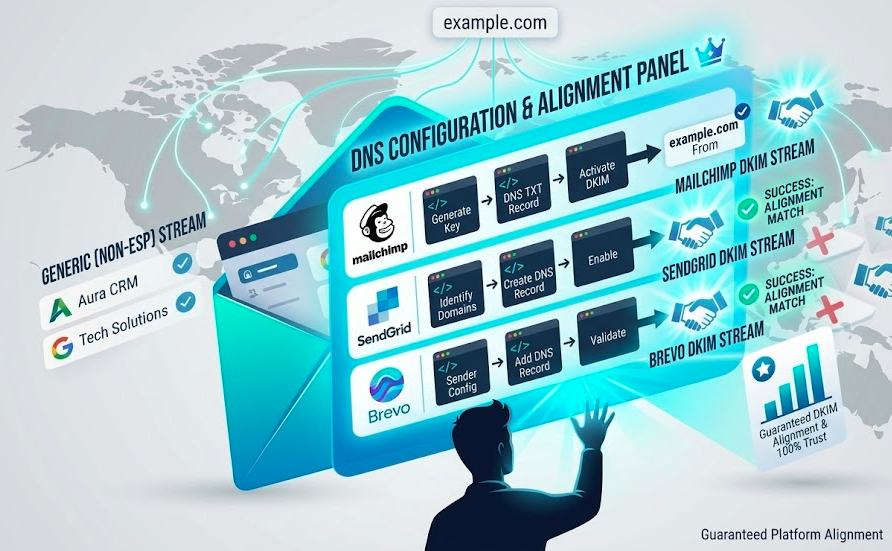
Le problème avec les ESPs, c’est que par défaut, ils signent vos emails avec leur propre domaine. Quand vous envoyez via SendGrid sans avoir configuré l’authentification de domaine personnalisée, SendGrid signe vos emails avec sendgrid.net, pas avec votremarque.com. Résultat : DKIM passe… mais avec le mauvais domaine. L’alignement échoue, DMARC échoue, et BIMI n’a aucune chance de fonctionner.
L’alignement DKIM exige que le domaine contenu dans la signature DKIM (champ d=) corresponde au domaine du champ “From:” — ou en soit un sous-domaine. C’est précisément pourquoi l’authentification de domaine personnalisée est non négociable dans tout déploiement BIMI via un ESP tiers.
2. SendGrid : configurer l’authentification de domaine
SendGrid est l’un des ESPs les plus utilisés pour l’envoi transactionnel et marketing. Bonne nouvelle : la plateforme prend en charge l’alignement DKIM via ce qu’il appelle la Domain Authentication.
Voici les étapes essentielles :
- Dans votre tableau de bord SendGrid, accédez à Settings > Sender Authentication > Authenticate Your Domain.
- Sélectionnez votre registrar DNS et votre domaine d’envoi.
- SendGrid vous génère trois enregistrements CNAME à publier dans votre DNS :
s1._domainkey.votremarque.com→ pour la signature DKIMs2._domainkey.votremarque.com→ signature DKIM secondaireem.votremarque.com→ pour le suivi des liens (optionnel mais recommandé)
Une fois ces CNAME propagés et vérifiés dans SendGrid, vos emails seront signés DKIM avec votremarque.com — et non plus avec sendgrid.net. L’alignement est rétabli.
Selon la documentation officielle de SendGrid : “As long as you are sending from an Authenticated Domain, emails sent through SendGrid can be properly aligned with BIMI.” La configuration BIMI elle-même (enregistrement TXT default._bimi.votremarque.com, logo SVG, certificat VMC/CMC) reste externe à SendGrid et se gère directement dans votre DNS.
3. Mailchimp : activer l’authentification de domaine personnalisée
Mailchimp a rendu l’authentification de domaine obligatoire pour les expéditeurs utilisant des domaines personnalisés — une décision qui facilite indirectement le déploiement de BIMI.
Pour activer l’alignement DKIM sur Mailchimp :
- Dans les paramètres de votre compte, accédez à Domains et ajoutez votre domaine d’envoi.
- Mailchimp vous fournit deux enregistrements CNAME à publier dans votre DNS pour DKIM.
- Une fois vérifiés, vos emails seront signés avec votre domaine.
À noter pour les emails transactionnels : si vous utilisez Mailchimp Transactional (anciennement Mandrill), la plateforme refuse d’envoyer depuis des domaines sans DMARC valide et sans enregistrements DKIM configurés. C’est une contrainte utile qui pousse à une configuration correcte dès le départ.
4. Brevo (ex-Sendinblue) et HubSpot : même logique, même vigilance
Brevo et HubSpot suivent le même principe : ils offrent tous deux une authentification de domaine qui délègue la signature DKIM à votre propre domaine via des enregistrements CNAME ou TXT.
Sur Brevo, rendez-vous dans Expéditeurs > Domaines, puis ajoutez votre domaine et publiez les enregistrements DNS fournis. Brevo propose également une vérification automatique qui confirme que l’alignement est correctement établi.
Sur HubSpot, l’authentification de domaine est gérée dans Paramètres > Tracking & Analytics > Email Sending Domain. Une fois configurée, vos emails sortants portent votre signature DKIM.
Dans tous les cas, le principe est identique : vous déléguez la capacité de signature DKIM à l’ESP pour qu’il signe en votre nom, avec votre domaine — condition indispensable à l’alignement DMARC, et donc à BIMI.
5. Les erreurs critiques à éviter absolument
Même avec l’alignement DKIM en place, plusieurs erreurs fréquentes empêchent BIMI de fonctionner.
DMARC mal configuré. BIMI exige une politique DMARC à p=quarantine ou p=reject, avec le paramètre pct=100. Un p=none ou un pct inférieur à 100 rend BIMI inopérant, même avec un certificat VMC valide. C’est la cause la plus courante d’échec.
Plusieurs ESPs, plusieurs signatures DKIM non configurées. Si votre domaine envoie depuis plusieurs plateformes (par exemple SendGrid pour le transactionnel, Mailchimp pour le marketing), chaque ESP doit disposer de sa propre authentification de domaine. Un seul ESP mal configuré suffit à faire chuter votre conformité DMARC sur une partie de vos envois.
Oublier les sous-domaines. Si vous envoyez depuis newsletter.votremarque.com en plus de votremarque.com, chaque sous-domaine utilisé en expéditeur nécessite sa propre configuration DKIM et son propre enregistrement BIMI (default._bimi.newsletter.votremarque.com), sauf si vous utilisez un enregistrement BIMI organisationnel.
Un enregistrement BIMI DNS incorrectement formaté. L’enregistrement TXT BIMI doit respecter une syntaxe stricte :
default._bimi.votremarque.com IN TXT "v=BIMI1; l=https://votremarque.com/logo.svg; a=https://votremarque.com/cert.pem"
Le paramètre l= pointe vers votre logo SVG Tiny P/S, et a= vers votre certificat VMC ou CMC. Une URL inaccessible ou un fichier SVG non conforme suffit à bloquer l’affichage du logo.
Conclusion : ne laissez pas votre ESP saborder votre BIMI
La configuration BIMI ne s’arrête pas à l’enregistrement DNS ou au certificat. Elle commence en amont, au niveau de chaque plateforme d’envoi que vous utilisez. L’alignement DKIM est la condition sine qua non d’un DMARC enforced — et donc de BIMI. Sans lui, tout le reste est inutile.
La bonne nouvelle : l’authentification de domaine personnalisée est aujourd’hui disponible sur tous les grands ESPs du marché et reste une opération DNS relativement simple. Elle prend moins d’une heure à configurer — mais conditionne l’ensemble de votre chaîne de confiance email.
Vous souhaitez vérifier si votre domaine est correctement configuré pour BIMI, ou obtenir votre certificat VMC ou CMC ? Rendez-vous sur https://www.bimimi.io pour un accompagnement expert de A à Z.
Sources
- SendGrid — Overview of BIMI and SendGrid : https://support.sendgrid.com/hc/en-us/articles/15263626617371-Overview-of-BIMI-and-SendGrid
- Twilio/SendGrid — Getting Started with BIMI and SendGrid : https://www.twilio.com/en-us/blog/insights/getting-started-bimi-sendgrid
- Mailchimp — Set Up Email Domain Authentication : https://mailchimp.com/help/set-up-email-domain-authentication/
- Mailchimp Developer — Authentication and Delivery Documentation : https://mailchimp.com/developer/transactional/docs/authentication-delivery/
- Valimail — How retail brands use BIMI to drive higher email open rates : https://www.valimail.com/blog/bimi-retail-email-marketing/
- BIMI Group — BIMI Overview : https://bimigroup.org/bimi-overview/